
사이버레인지는 초보자를 위한 보안 교육, 훈련, 테스트 환경을 제공합니다.
방화벽, IPS/IDS, VPN, WAF, Anti-DDoS 등 대표적인 보안 솔루션을 다룰 수 있고, 문제 시나리오를 통해 직접 운영해 볼 수 있습니다. 또한, 취약점 분석, 포렌식 분석, CERT 보고서 작성 등 보안운영에 필요한 지식을 습득할 수 있습니다.
Labs
보안 인력을 훈련하는 데 필요한 모든 실습
기초부터 실무 운영까지, 단계별 학습 경로로 구성했습니다.
10 SIMULATORS · 130 SCENARIOS
보안 장비 실습
방화벽·IDS/IPS·VPN·Anti-DDoS·SIEM·WAF·IAM·NAC·시큐어 코딩·위협 인텔리전스를 시뮬레이션 환경에서 실습합니다. 입문부터 SOC 수준 운영까지 단계별 학습 경로를 따라갑니다.
16 VULNERABILITIES · 196PTS
취약점 진단
웹 애플리케이션·네트워크·시스템·API 보안 4개 영역, 16개 취약점을 점검표 방식과 자유 식별 방식으로 찾아내고 분석·보고합니다.
6 SCENARIOS
디지털 포렌식
레지스트리 키·이벤트 로그·프리페치·브라우저 기록 등 포렌식 아티팩트에서 진짜 증거와 미끼를 구분하고 침해 타임라인을 재구성합니다.
6 SCENARIOS
침해사고 대응 플레이북
올바른 대응 조치를 고르고 IR 단계(식별·격리·근절·복구·교훈)에 배치한 뒤 올바른 순서로 정렬합니다. 순서가 왜 중요한지 배웁니다.
6 SCENARIOS
CERT 보고서 작성
조사 메모에서 실제 조사 결과를 보고서 항목(요약·타임라인·영향·근본 원인·IOC·조치)에 올바른 순서로 정리하고, 추측성 내용은 제외합니다.
9 WALKTHROUGHS
암호 실습
시저·비즈네르·XOR·DES·RSA·디피-헬만·해시·전자서명·MAC 단계별 예제
LIVE
레드팀 스코어보드
플래그 획득 기록과 실시간 순위표로 진행하는 팀 대항 훈련
246 + 100PT ITEMS
조직 성숙도 평가
CMM은 6개 영역·246개 문항, CII는 5개 항목·100점 채점으로 평가합니다. 둘 다 대시보드와 우선순위별 개선 권고를 제공합니다.
Simulators
보안 장비 시뮬레이터 10종
시뮬레이터마다 실제 장비를 그대로 본뜬 모델입니다. 실제와 같은 룰을 작성하고 패킷을 추적하며, 왜 허용·차단됐는지 직접 확인합니다.
3 SCENARIOS
방화벽 시뮬레이터
iptables 스타일 룰을 작성하고 패킷이 허용·차단되는 과정을 단계별로 추적합니다. INPUT·OUTPUT·FORWARD 체인, CIDR 매칭, 포트 범위를 실습합니다.
3 SCENARIOS
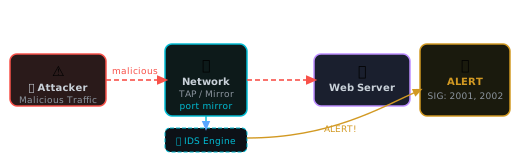
IDS/IPS 시뮬레이터
SQLi·XSS·무차별 대입·악성코드 등 14종 공격 시그니처를 활성화하고 탐지 과정을 관찰합니다. IDS(탐지)와 IPS(차단) 모드를 전환하며 실습합니다.
6 SCENARIOS
WAF 시뮬레이터
메서드·경로·IP 기준으로 허용/차단 룰을 작성하고, 룰이 놓친 부분을 OWASP 스타일 공격 시그니처(SQLi·XSS·경로 탐색·명령어 삽입)가 어떻게 잡아내는지 확인합니다.
3 SCENARIOS
VPN 시뮬레이터
WireGuard·OpenVPN·IPSec 등 프로토콜을 선택해 5단계 핸드셰이크를 시각적으로 확인합니다. 터널을 통과하며 패킷이 암호화되는 과정을 추적하고 스플릿 터널링을 실습합니다.
3 SCENARIOS
Anti-DDoS 시뮬레이터
SYN Flood·HTTP Flood·DNS 증폭 등 5종 공격을 강도별로 시뮬레이션합니다. Rate Limiting·SYN Cookies·트래픽 스크러빙 등 8가지 방어 기법의 실시간 효과를 확인합니다.
3 SCENARIOS
SIEM 시뮬레이터
방화벽·IDS·VPN·Anti-DDoS의 로그를 수집·연관 분석합니다. APT 킬체인, 무차별 대입 공격, DDoS와 침입이 결합된 시나리오까지 SOC 운영을 실습합니다.
6 SCENARIOS
IAM 시뮬레이터
주체·행위·리소스 기준으로 접근 정책을 작성하고, 순서와 무관하게 명시적 DENY가 항상 ALLOW보다 우선하는 원리를 확인합니다. 최소 권한, RBAC, 직무 분리를 실습합니다.
6 SCENARIOS
NAC 시뮬레이터
장치 유형·MAC·인증 방식·보안 상태 기준으로 접속 허용 룰을 작성합니다. 첫 번째로 일치하는 룰이 ALLOW·QUARANTINE·DENY와 VLAN을 어떻게 결정하는지 학습합니다.
6 SCENARIOS
시큐어 코딩 시뮬레이터
실제 취약한 코드 조각을 읽고 진단합니다 — 취약점 유형과 정확한 취약 라인을 찾아내고, 그럴듯한 보기 중 올바른 수정 방법을 고릅니다. SQL 삽입·XSS·하드코딩된 비밀정보·명령어 삽입 등을 다룹니다.
6 SCENARIOS
위협 인텔리전스 시뮬레이터
신뢰도가 다른 5개 위협 인텔리전스 피드에 침해 지표(IOC)를 대조합니다. 분석가 오버라이드로 오탐을 정정하고 과소평가된 위협을 상향 조정합니다.
Features
도입도 운영도 쉽게
웹 브라우저만으로
가상머신 인프라나 별도 장비 없이 학습자는 브라우저로 실습합니다.
자동 채점
시나리오별 정답 체계를 내장해 자동으로 채점합니다.
강사 대시보드
진행률·점수 집계, 정답 키(PIN 보호) 열람, 데이터 백업
간편한 설치
서버 1대와 Docker 한 번으로 설치하고 별도 DB 서버가 필요 없습니다. 폐쇄망도 가능합니다.
